生成AIの情報漏洩リスクと対策|中小企業が今すぐ確認すべき5つの原因と防止策
2026年9月18日
結論:生成AIの情報漏洩は、「使わない」より「漏洩しない環境を選ぶ」
生成AIによる情報漏洩の多くは、AIそのものの欠陥ではなく「入力した情報が外部のクラウドに送信され、学習や保存に使われる仕組み」への理解不足から起こります。したがって最も確実な対策は、従業員教育だけに頼るのではなく、外部通信が発生しないローカル型AIなど「入力しても情報が外に出ない環境」を選ぶことです。
- 懸念の大きさ
- 生成AIを利用する企業の33.5%が「情報漏洩のリスク」を懸念事項に挙げている(帝国データバンク調査・2026年3月)
- 公的機関の警戒レベル
- IPA「情報セキュリティ10大脅威2026」で「AIの利用をめぐるサイバーリスク」が組織向け脅威の第3位に初選出
- 現場の実態
- 中小企業の3社に1社が生成AI利用について「特に対策をしていない」と回答(民間調査・2026年7月)
「ChatGPTのような生成AIを社内で使ってみたいが、うっかり機密情報や個人情報を入力してしまい、情報が漏れてしまうのではないか」――中小企業の経営者からこうした不安の声をよく耳にします。
実際、生成AIは議事録の要約やメール文面の作成、社内問い合わせ対応など、日々の業務を大きく効率化できるツールです。その一方で、使い方を誤れば取引先情報や顧客の個人情報、開発中の製品情報などが外部に流出しかねないという、これまでのITツールにはなかった種類のリスクを抱えています。
とはいえ、リスクを正しく理解すれば、過度に恐れる必要はありません。本記事では、公的機関の発表資料や各種調査データをもとに、生成AI利用で情報漏洩が起こる仕組みと実際の事例、そして中小企業が今すぐ実践できる対策を整理します。あわせて、対策を「従業員の注意力」に頼らずに済む方法として、外部通信が発生しない完全ローカル型AIという選択肢もご紹介します。
なぜ今、中小企業の経営者が「AIの情報漏洩」を無視できないのか
生成AIの業務活用は、もはや一部の先進企業だけの取り組みではありません。帝国データバンクが2026年3月に実施した「生成AIに関する企業の動向調査」(有効回答1万312社)によると、業務で生成AIを活用している企業は全体で34.5%、中小企業に限っても32.4%にのぼります。
同じ調査で企業が挙げる懸念事項を見ると、最も多いのは「情報の正確性」(50.4%)ですが、これに次いで「情報漏洩のリスク」が33.5%と、3社に1社が不安を感じていることがわかります。一方で「実際に機密情報や個人情報が流出した」と回答した企業は0.7%にとどまっており、不安は大きいものの、正しい対策を取れば防げる範囲のリスクだという実態も見えてきます。
公的機関も「初めて」警戒レベルを引き上げた分野です
情報処理推進機構(IPA)が発表した「情報セキュリティ10大脅威2026」の組織編では、「AIの利用をめぐるサイバーリスク」が第3位にランクインしました。これは2016年の同ランキング開始以来、AI関連の脅威が初めて選出されたものであり、公的機関としても看過できない段階に入ったことを示しています。
「便利だから」で導入を進める段階から、「どう安全に使うか」を経営判断として考える段階に移っている、というのが2026年時点での実態だといえるでしょう。
生成AIで情報漏洩が起きる4つの原因
「AIが勝手に情報を漏らす」というイメージを持たれがちですが、実際の原因はもう少し具体的です。代表的な4つの原因を理解しておくと、自社にとってどこが弱点になりやすいかが見えてきます。
1. 入力した情報がAIの学習データとして利用される可能性
多くの生成AIサービスは、無料プランや個人向けプランにおいて、ユーザーが入力した内容をAIの応答精度向上のための学習データとして利用する場合があります。個人情報保護委員会は2023年6月2日、「生成AIサービスの利用に関する注意喚起等について」を公表し、プロンプトに入力した個人情報の取り扱いに注意するよう呼びかけました。
つまり、社員が何気なく入力した顧客リストや取引先の見積もり条件が、意図せずAI事業者側のシステムに保存され、別の目的で扱われるリスクがゼロではないということです。
2. 従業員がルールを知らずに機密情報を入力してしまう
最も件数として多いのが、このヒューマンエラー型です。海外の事例として広く知られているのが、2023年3月から4月にかけて発生した韓国サムスン電子の事案です。同社の従業員が半導体設備の不具合に関するデータや社内会議の議事録をChatGPTに入力し、社外の環境に情報が渡ってしまいました。同社はこの事案を受けて社内での生成AI利用を一時制限しています。
悪意があったわけではなく、「議事録の要約が早く終わる」「エラーの原因を調べたい」という業務上ごく自然な動機から起きている点が、この種のリスクの怖さです。
3. アカウントの乗っ取り・不正利用による情報流出
生成AIサービスのログイン情報(ID・パスワード)が、マルウェアに感染した端末から窃取され、ダークウェブ上で売買される事例も報告されています。IDとパスワードを他サービスと使い回している場合、AIサービスのアカウントを起点として、それまでの利用履歴や入力内容が第三者に閲覧されるおそれがあります。
4. サービス提供側のシステム障害・脆弱性
2023年3月20日、OpenAI社はChatGPTのシステム障害により、一部のユーザーの会話履歴タイトルや決済情報の一部が、他のユーザーに表示されてしまう不具合が発生したことを公表しました。これは利用者側の過失ではなく、サービス提供者側のシステム上の問題であり、「気をつけて使っていれば防げる」種類のリスクではない点に注意が必要です。
実際に起きた生成AIの情報漏洩事例3選
ここまで紹介した4つの原因が、実際にどのような事例として表面化したのかを改めて整理します。
| 事例 | 発生時期 | 概要 |
|---|---|---|
| サムスン電子の情報流出 | 2023年3月〜4月 | 従業員が半導体設備の不具合データや会議議事録をChatGPTに入力し、社外に情報が渡った。社内での利用を一時制限。 |
| ChatGPTのシステム障害 | 2023年3月20日 | OpenAI社側のバグにより、一部ユーザーの会話履歴タイトルや決済情報の一部が他のユーザーに表示された。 |
| アカウント認証情報の流出 | 継続的に発生 | マルウェア感染端末からChatGPTのログイン情報が大量に窃取され、ダークウェブで取引される事例が報告されている。 |
3つの事例に共通するのは、いずれも「特別なサイバー攻撃」というより、業務上の何気ない操作や、日常的なセキュリティリスクの延長線上で起きているという点です。裏を返せば、特別な専門知識がなくても、環境の選び方次第で防げるリスクだともいえます。
対策が追いついていない中小企業のAI利用実態
リスクへの不安が大きい一方で、実際の対策状況はどうでしょうか。中小企業の担当者を対象とした2026年7月の民間調査(ヤマネックス調べ、回答者114〜150名)では、次のような実態が明らかになっています。
調査で見えた「不安」と「対策」のギャップ
・機密情報の入力に「強い不安を感じる」と回答した割合:合計87.7%
・マスキング等の技術的な対策を実施している企業:11.4%にとどまる
・「特に対策をしていない」と回答した企業:33.3%
・社内の利用ルールが「ない」または「あっても形骸化している」:74.6%
※この調査は民間企業による独自調査のため、官公庁統計と比べて母数はやや限定的です。ただし、帝国データバンクの公的統計が示す「懸念33.5%」という数字と重ね合わせると、「不安は感じているが、具体的な対策までは手が回っていない」という中小企業の共通した課題が浮かび上がってきます。
従業員数が限られる中小企業では、専任のセキュリティ担当者を置く余裕がないケースも多く、「ルール作りが後回しになりがち」という構造的な事情も背景にあるといえるでしょう。
生成AI利用の情報漏洩を防ぐ5つの対策
総務省・経済産業省が公表する「AI事業者ガイドライン」(2025年3月28日公表・第1.1版、2026年3月31日に第1.2版へ改訂)でも、個人情報や機密情報を安易に入力しないことの重要性が明記されています。ここでは、実務ですぐに着手できる5つの対策を紹介します。
対策1. 入力してはいけない情報の社内ルールを明文化する
「顧客の氏名・連絡先」「取引先との金額条件」「未公開の製品情報」など、入力禁止の対象を具体的に列挙したルールを作成します。抽象的な「気をつけましょう」ではなく、誰が読んでも同じ判断ができる基準にすることが重要です。
対策2. 学習利用のオプトアウトができる法人向けプランを選ぶ
OpenAI社は公式サイト(Enterprise Privacy)で、ChatGPT BusinessやEnterpriseなどの法人向けプランについて「既定で顧客データをモデルの学習に利用しない」方針を明示しています。無料版や個人向けプランを業務利用している場合は、まず法人向けプランへの切り替えを検討しましょう。
対策3. 従業員向けのAIリテラシー教育を行う
ルールを作るだけでなく、「なぜそのルールが必要なのか」という背景を共有することで、形骸化を防ぎます。サムスン電子の事例のように、悪意のない業務上の操作から漏洩が起きることを具体的に伝えると、当事者意識が高まりやすくなります。
対策4. アクセス権限とログを可視化する
誰が・いつ・どのAIサービスに・どのような情報を入力したかを後から確認できる状態にしておくことで、万が一の際の被害範囲の特定や再発防止につながります。
対策5. そもそも情報が外部に送信されない環境を選ぶ
対策1〜4はいずれも「人が正しく運用し続けること」が前提になります。運用の手間や属人化を避けたい場合は、入力した情報が外部のクラウドに送信されない、ローカル環境で完結するAIを選ぶという方法もあります。
「入力しないルール」の限界と、もうひとつの対策
ここまで紹介した対策のうち、ルール策定・教育・ログ管理といった取り組みは、いずれも人の運用に依存する部分が残ります。前述の調査で「利用ルールがない、または形骸化している」企業が74.6%にのぼっていた背景には、こうした運用の難しさがあると考えられます。
「ルールを整備しても、忙しい現場では徹底しきれない」という声も少なくありません。この課題に対する現実的な選択肢のひとつが、そもそも外部への通信が発生しない完全ローカル型AI「VALTEC LocalAI」です。
情報漏洩リスクをゼロに近づける「完全ローカル型AI」という対策
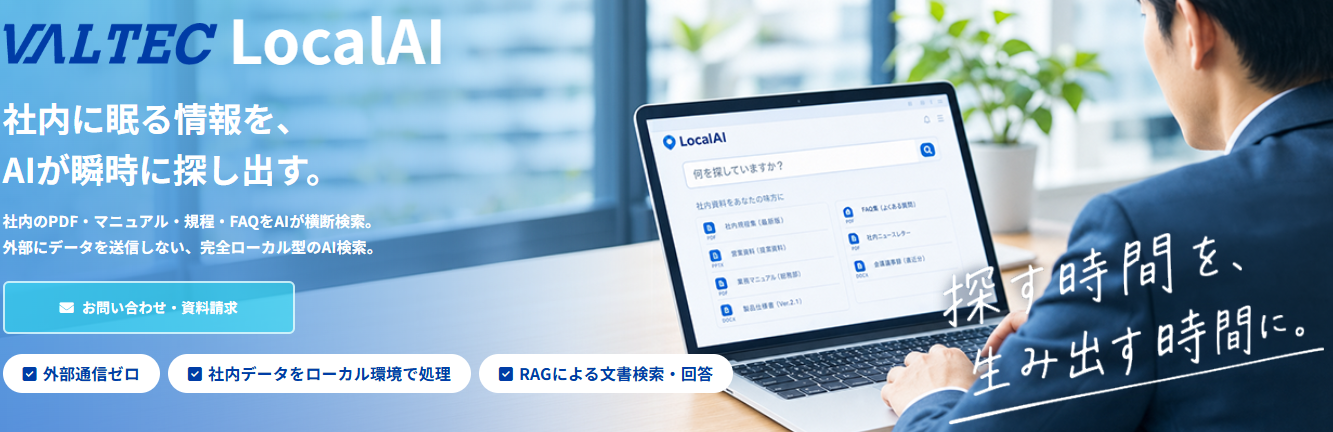
VALTEC LocalAIは、株式会社バルテックが提供する完全ローカル型のAI検索サービスです。入力した情報が外部のクラウドに一切送信されない「外部通信ゼロ」を特徴としており、社内ヘルプデスクや総務・人事・経理への問い合わせ対応の自動化に活用されています。
「外部通信ゼロ」で入力データが外に出ない仕組み
クラウド型の生成AIは、入力内容を一度インターネット経由で外部サーバーへ送信し、そこで処理した結果を返す仕組みが一般的です。これに対しVALTEC LocalAIは、社内の環境内で処理が完結するため、そもそも情報が社外のネットワークを通過しません。「入力しないよう注意する」のではなく、「入力しても外に出ない」という構造そのものでリスクに対応する考え方です。
総務・人事・経理の「よくある問い合わせ」対応にそのまま使える
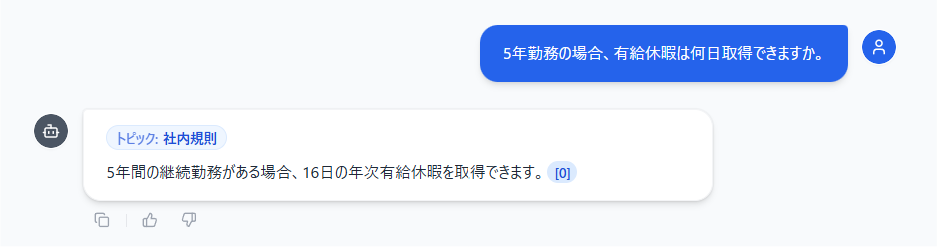
「有給休暇の申請方法は?」「経費精算のルールは?」といった社内からの定型的な問い合わせは、担当者の日常業務を圧迫しがちです。VALTEC LocalAIは社内規定やマニュアルを参照元として回答するため、嘘の回答(ハルシネーション)を大幅に抑制しながら、こうした問い合わせ対応を自動化できます。操作もシンプルで、ITに詳しくない従業員でも直感的に利用できる設計です。
サポートプラン
VALTEC LocalAIはレンタル形式で提供されており、サポート内容に応じて3つのプランから選択できます。
| プラン | サポート内容 |
|---|---|
| プランA | 電話サポート |
| プランB | 電話サポート+リモートサポート |
| プランC | 電話サポート+リモートサポート+訪問サポート |
※プランの詳細・お見積りは、お問い合わせください。
よくある質問(FAQ)
Q1. 生成AIに入力した情報は必ず漏洩するのですか?
A. 必ず漏洩するわけではありません。ただし無料版や個人向けプランでは入力内容が学習データとして扱われる場合があり、法人向けプランへの切り替えやルール整備といった対策なしに利用すると、リスクが相対的に高くなります。
Q2. 「学習に使わない設定」にすれば安全ですか?
A. リスクを大きく下げる有効な対策ですが、それだけで万全とは言えません。前述のとおりサービス側のシステム障害やアカウント乗っ取りといった、利用者側の設定では防ぎきれないリスクも存在するためです。
Q3. 中小企業でも生成AIの利用ルールは必要ですか?
A. 必要です。調査では中小企業の74.6%が「利用ルールがない、または形骸化している」状態でした。従業員数が少ない企業ほど、一人の入力ミスが会社全体の情報漏洩につながりやすいため、簡易なものでもルール整備をおすすめします。
Q4. 情報漏洩が心配なので、AI導入自体をやめたほうがよいですか?
A. やめる必要はありません。実際に情報が流出したと回答した企業は0.7%にとどまっており、多くの場合は正しい対策や環境選びによって防げるリスクです。「使わない」のではなく「漏洩しない環境で使う」ことが現実的な選択です。
Q5. ローカル型AIとクラウド型AIで情報漏洩リスクはどう違いますか?
A. クラウド型は入力内容を外部サーバーに送信して処理するため、通信経路や事業者側のシステムに起因するリスクが残ります。ローカル型は社内環境で処理が完結するため、外部への通信自体が発生しない点が構造的な違いです。
Q6. VALTEC LocalAIはどのような企業に向いていますか?
A. 総務・人事・経理などへの社内問い合わせが多く、情報漏洩リスクを理由に生成AI導入をためらってきた中小企業に適しています。専任のセキュリティ担当者がいない企業でも、外部通信ゼロという環境そのものでリスクに対応できます。
まとめ ― AIの情報漏洩対策は「使わない」ではなく「安全に使う」へ
本記事のポイント
生成AIの情報漏洩リスクは、入力ルールの整備・法人向けプランの選択・従業員教育といった対策で相当程度まで下げられます。しかし、それらはいずれも人の運用に依存する対策です。運用の手間なく確実性を高めたい場合は、外部通信が発生しないローカル型AIという選択肢が現実的です。
帝国データバンクの調査が示すとおり、生成AIを懸念する企業は多い一方で、実際に情報が漏洩した企業はごくわずかです。この差は、正しい知識と対策の有無によって生まれています。
「情報漏洩が怖いから」という理由でAI活用を先送りにするのではなく、外部通信ゼロで安心して使える環境を選ぶことが、これからの中小企業経営における現実的な一歩になるはずです。VALTEC LocalAIについて、まずは資料や導入事例からご確認ください。
参考文献・出典
・情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」
https://www.ipa.go.jp/security/10threats/10threats2026.html
・個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月2日)
https://www.ppc.go.jp/news/careful_information/230602_AI_utilize_alert/
・総務省・経済産業省「AI事業者ガイドライン」
https://www.soumu.go.jp/main_content/001002576.pdf
・帝国データバンク「生成AIに関する企業の動向調査」(2026年3月)
https://www.tdb.co.jp/report/economic/20260514-genai/
・OpenAI「Enterprise Privacy」(公式サイト)
https://openai.com/enterprise-privacy/
・生成AIに関する中小企業向け独自調査(ヤマネックス、2026年7月)
https://yamanex.co.jp/2026/08/31/sme-generative-ai-survey-2026/ ※民間企業による独自調査です
・サムスン電子のChatGPT情報流出事例に関する報道
https://forbesjapan.com/articles/detail/62905

- 特徴1
- 転送が不要に。20人まで同時着信
- 特徴2
- スマホ専用アプリとPCで着信・会社番号で発信
- 特徴3
- 開業にネットFAXや回線まとめて導入も可能
- 特徴4
- 050・市外局番を最短で取得
- 特徴5
- ビジネスフォンからの乗り換えに最適