VPNがランサムウェアに狙われる理由と対策|感染経路・被害事例【2026年最新】
2024年7月25日
テレワークや拠点間の接続に欠かせないVPN。しかし今、そのVPN機器がランサムウェアの最大の侵入経路になっています。
警察庁によると、2026年上半期に報告されたランサムウェア被害は123件で、半期として過去最多になりました。被害組織へのアンケートでは、侵入経路の約5割がVPN機器です。
本記事では、警察庁の最新データをもとに、VPNがランサムウェアに狙われる理由と実際の被害事例、企業が今すぐできる対策を解説します。(2026年10月更新)
- コンテンツの目次
ランサムウェアとは?
ランサムウェアとは、感染すると端末等に保存されているデータを暗号化して使用できない状態にしたうえで、そのデータを復号する対価として金銭を要求する不正プログラム(身代金要求型ウイルス)です。
以前は不特定多数にメールを送りつける手口が中心でしたが、現在はVPN機器などインターネットに露出した入口から攻撃者が遠隔操作で侵入する手口が多くを占め、メールの添付ファイルによる感染は少なくなっています。また、データを盗んだうえで「対価を支払わなければデータを公開する」と脅す二重恐喝(ダブルエクストーション)が被害の多くを占めています。
参考:警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
ランサムウェア被害の現状【2026年最新】
被害件数は半期で過去最多の123件
2026年上半期に都道府県警察から警察庁へ報告されたランサムウェア被害は123件で、統計を取り始めた2020年下半期以降、半期として最多になりました。長期にわたって企業活動が止まり、国民生活に影響が出た被害も発生しています。
被害の約6割が中小企業
被害組織を規模別に見ると、前年と同様に中小企業が約6割を占めています。業種別では製造業が約3割で最も多く、卸売・小売業、情報通信業、不動産・物品賃貸業と続きます。「中小企業だから狙われない」という油断は禁物です。
復旧費用1,000万円以上が約6割
警察庁のアンケートに回答した被害組織のうち、調査・復旧費用の総額が1,000万円以上だった組織は35件中21件(約6割)、うち1億円以上は4件でした。復旧期間も、回答48件中13件が「復旧中」、8件が「2か月以上」と、長期化するケースが目立ちます。
| 項目(2026年上半期) | 結果 |
|---|---|
| 被害報告件数 | 123件(半期として過去最多) |
| 調査・復旧費用1,000万円以上 | 21件/35件(約6割) |
| 復旧に2か月以上・復旧中 | 21件/48件(約4割) |
| バックアップから復元できなかった | 29件/40件(約7割) |
参考:警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(統計編)
ランサムウェアの感染経路はVPN機器が最多
警察庁が被害組織に感染経路を尋ねたアンケートでは、2026年上半期の有効回答36件のうち、VPN機器が18件(50%)、リモートデスクトップが9件(25%)、その他が9件でした。テレワークなどで使う「外から社内に入るための入口」が、全体の4分の3を占めています。
| 感染経路 | 2026年上半期 | 過去5年の累計 |
|---|---|---|
| VPN機器 | 18件(50%) | 293件(約60%) |
| リモートデスクトップ | 9件(25%) | 105件(約22%) |
| 不審メールやその添付ファイル | 0件 | 24件(約5%) |
| その他 | 9件(25%) | 63件(約13%) |
参考:警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(統計編「感染経路」)
なぜVPNはランサムウェア・不正アクセスに狙われるのか
VPN機器は、ランサムウェアだけでなく、社内システムへの不正アクセス全般の入口として狙われています。理由は大きく4つあります。
1. VPN機器はインターネットに公開されている
VPNで社内を「閉じたネットワーク」にしていても、その入口であるVPN機器自体はインターネットに公開されています。攻撃者は公開情報から機器の種類やバージョン、既知の脆弱性を調べ、狙える機器を自動で探しています。
2. 脆弱性の修正が追いつかない
VPN機器の脆弱性は定期的に公表されますが、修正プログラムの適用が遅れたり、更新を保守ベンダー任せにして放置されたりするケースが少なくありません。修正されていない脆弱性は、攻撃者にとって開いたままの入口です。
3. 盗まれた認証情報で「正規の利用者」として入られる
VPNの認証がID・パスワードだけの場合、漏えいした認証情報を使われると、攻撃者は正規の利用者として入ってきます。警察庁も、攻撃者は未修正の脆弱性や漏えいした認証情報を悪用して侵入すると説明しています。
4. 一度入られると社内ネットワーク全体に広がる
VPNは接続した端末を社内ネットワークに参加させる仕組みです。入口を突破した攻撃者は、管理者権限の奪取やセキュリティ対策の無効化を試みながら社内を探り、重要データやバックアップを盗んだうえで暗号化します。
参考:厚生労働省 医療機関向けセキュリティ教育支援ポータルサイト 病院あるある(7) VPNは閉域網なので安全です?
VPN機器を入口としたランサムウェアの被害事例
VPN機器を入口とした被害は、業種や規模を問わず起きています。公表されている代表的な事例を2つ紹介します。
| 被害組織 | 侵入の入口 | その後に起きたこと |
|---|---|---|
| 大手飲料メーカー(2025年) | グループ拠点のネットワーク機器(VPN) | VPN経由で侵入後、データセンターで管理者権限を奪われ、サーバーが暗号化。製品の出荷が止まり、約191万件の個人情報に漏えいのおそれ |
| 大阪の総合病院(2022年) | 給食委託事業者のVPN機器の脆弱性 | 委託先のサーバーを踏み台に電子カルテなどの基幹システムが暗号化され、緊急以外の手術や外来診療が一時停止。基幹システムの再稼働まで約6週間 |
病院の事例の調査報告書では、委託先のVPN機器の脆弱性が放置されていたことに加え、全利用者に管理者権限が与えられていたことが被害拡大の原因として指摘されています。自社だけでなく、委託先や取引先の機器も入口になる点に注意が必要です。
参考:LOGISTICS TODAY/ITmedia エンタープライズ(2023年3月30日)
情報漏洩で企業が負うリスク
ランサムウェアによって組織の重要データが流出すると、企業は次のようなリスクを負います。
1. 機密情報が漏洩する
製品開発計画や技術情報、顧客情報、財務情報などが競合他社や第三者に流出・悪用されれば、企業の競争優位性を大きく損なうおそれがあります。
2. 法的な責任を問われる
顧客の個人情報が流出すれば「個人情報保護法」、営業秘密が流出すれば「不正競争防止法」に関わる問題となり得ます。一定の個人データの漏えいでは、個人情報保護委員会への報告と本人への通知が義務づけられており、損害賠償請求に発展する可能性もあります。
3. 顧客からの信頼を失う
情報漏洩事故は、企業のセキュリティ体制の弱さを露呈します。失った信頼を取り戻すには膨大な時間とコストがかかり、取引停止につながることもあります。
4. 業務が止まる
原因調査と二次被害の防止のためにシステムや工場を止める必要があり、受注・出荷・診療などが長期間停止することがあります。
VPN経由のランサムウェア対策
VPNを使い続ける場合も、次の対策で被害の可能性と規模を大きく減らせます。
・VPN機器の修正プログラムを速やかに適用する
メーカーの脆弱性情報を定期的に確認し、ファームウェアを最新に保ちます。更新を保守ベンダー任せにせず、誰が・いつ確認するかを決めておきます。
・VPN・リモートデスクトップの入口を洗い出す
VPN機器、リモートデスクトップ、ベンダーの遠隔保守回線などを一覧にし、使っていない入口や設定、アカウントを削除します。委託先が管理する機器も対象です。
・多要素認証を設定する
パスワードに加えて、スマホアプリなどによる本人確認を追加します。認証情報が漏れても、それだけでは入れなくなります。
・接続元を制限し、ログを残す
接続できるIPアドレスや端末を絞り、接続ログを保存して不審な接続に気づけるようにします。
・入られても重要システムまで届かせない
利用者ごとにアクセスできるシステムを絞り(最小権限)、管理者権限を持つ人と端末を最小限にします。バックアップは社内ネットワークから切り離して保管します。
不正アクセス全般の対策は、不正アクセス対策5選|原因・被害の最新データと企業がまずやるべきことでチェックリスト付きで解説しています。
【無料ダウンロード】2026年版 不正アクセス対処法5選
VPN機器の脆弱性対策をはじめ、不正アクセスと情報漏えいへの5つの対処法を、自社で確認できるチェック項目付きでまとめた資料です。
VPNのリスクを仕組みで減らす方法
修正プログラムの適用や多要素認証は欠かせない対策ですが、「入られたあとに被害を広げない」部分は、社内ルールだけでは徹底しにくいのが実情です。バルテックでは、目的に応じて2つの製品を提供しています。
VALTEC SAMANTHA(今のVPNを残したまま重要システムを守る)
VPNをすぐにやめられない企業に向いているのが、不正アクセスブロッカー「VALTEC SAMANTHA(バルテック サマンサ)」です。VPNの入口を突破された場合に備え、その先にある基幹システムやファイルサーバーの手前で、もう一度「関所」を設ける考え方の製品です。

・VPNの認証情報が盗まれても、許可していない端末は通さない
重要なシステムへの接続を、会社が認証したPCと利用者に限定します。VPNのID・パスワードが漏えいしても、攻撃者の端末からは重要なシステムにたどり着けません。
・VPN経由で感染したPCからの横展開を止める
本記事の事例のように、攻撃者は入口を突破したあと社内を探り回ります。重要なシステムへのアクセスを絞ることで、被害の拡大を抑えます。
・VPNを廃止せず、重要なシステムの前段に追加するだけ
既存のVPN環境はそのままに、守りたいシステムの前に配置するだけで導入できます。一部の部門から段階的に始められます。
※ VALTEC SAMANTHAは、マルウェアの検知・駆除を行うものではなく、すべてのサイバー攻撃による被害を防ぐことを保証するものではありません。既存の対策と併せた総合的な対策をお勧めします。
V-Warp(VPNを使わないリモートアクセス)
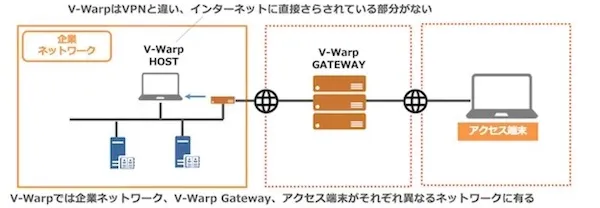
テレワーク用のVPNそのものを減らしたい場合は、リモートアクセスサービス「V-Warp(ブイワープ)」が選択肢になります。V-Warpは会社のネットワークに直接参加せず、中継サーバー(V-Warpクラウドサービス)経由で社内PCの画面を操作する仕組みです。
・インターネットに公開する機器がない
一般的なVPNと異なり、インターネットから直接アクセスできる場所に機器を置かないため、VPN機器の脆弱性を狙われる心配がありません。
・自宅PCが感染しても社内に広がりにくい
社内PCの画面を転送して操作する方式のため、自宅と会社のネットワークが分かれており、ネットワークを介して広がるマルウェアに強い構造です。
・データの持ち出しを禁止できる
社内PCから手元のPCへのファイル転送やスクリーンショットを禁止できます。必要な利用者だけ管理画面から許可することも可能です。
・USBを挿すだけ、工事不要
専用USBを挿してパスワードを入力するだけで利用でき、機器の設置や工事は不要です。1アカウント・月額2,700円(税別)、初期費用0円から利用できます。
| V-Warp | 一般的なVPN | |
|---|---|---|
| インターネットに公開する機器 | なし | VPN機器が必要 |
| 社内ネットワークへの参加 | 参加しない(画面転送) | 参加する |
| データの持ち出し禁止 | 設定できる | 別途対策が必要 |
| 導入時の工事 | 不要 | 機器の設置・設定が必要 |
VPNとランサムウェアに関するよくある質問
Q1. なぜVPNはランサムウェアの侵入経路になりやすいのですか?
VPN機器はインターネットに公開されており、脆弱性の修正が遅れたり、漏えいしたID・パスワードを使われたりすると、攻撃者が正規の利用者として社内ネットワークに入れてしまうためです。2026年上半期の警察庁のアンケートでは、侵入経路の50%がVPN機器でした。
Q2. VPNを使うこと自体が危険なのですか?
VPNそのものが危険なわけではありません。問題は、修正プログラムの未適用、ID・パスワードだけの認証、使われていない設定やアカウントの放置といった管理の不備です。適切に管理し、入られても被害を広げない対策を組み合わせることが重要です。
Q3. VPN機器の脆弱性対策は何から始めればいいですか?
まずは社内のVPN機器・リモートデスクトップ・遠隔保守回線などの入口を一覧にし、ファームウェアが最新かを確認してください。そのうえで多要素認証の設定と、不要なアカウントの削除を優先して進めます。
Q4. ランサムウェアに感染したら、バックアップから復元できますか?
復元できないケースが多いのが実情です。2026年上半期の警察庁のアンケートでは、回答40件中29件(約7割)がバックアップから復元できませんでした。攻撃者はバックアップも狙うため、社内ネットワークから切り離して保管することが重要です。
まとめ
ランサムウェア被害は2026年上半期に過去最多の123件となり、その侵入経路の半数をVPN機器が占めています。VPNが狙われるのは、インターネットに公開された入口であり、脆弱性や認証情報の管理の隙を突かれやすいためです。
修正プログラムの適用、多要素認証、入口の棚卸しといった基本対策に加え、「入られても重要なシステムまで届かせない」仕組みを組み合わせることで、被害の可能性と規模を大きく減らせます。
【無料ダウンロード】2026年版 不正アクセス対処法5選
本記事で紹介したデータに加え、各対策のチェック項目や被害事例を図解でまとめています。社内での対策検討や、経営層への説明資料としてご活用ください。
- 特徴1
- 許可されたPCのみ基幹へ接続
- 特徴2
- 人為的ミスの情報漏洩を防止
- 特徴3
- マルウェア感染が基幹システム前にブロック
- 特徴4
- 通信をエンドツーエンドで暗号化
- 特徴5
- コピー・ダウンロードを禁止