不正アクセス対策5選|原因・被害の最新データと企業がまずやるべきこと【2026年版】
2026年10月19日
「うちのような中小企業が狙われるはずがない」「不正アクセス対策といっても、何から手をつければいいのか分からない」。そう感じている経営者や情報システム担当者の方は少なくありません。
しかし現実には、2026年上半期に警察庁へ報告されたランサムウェア被害は123件と半期で過去最多を記録し、そのうち79件は中小企業でした。攻撃者の多くは特別な手口ではなく、VPN機器の脆弱性や盗んだID・パスワードといった「正規の入口」から入ってきます。
本記事では、警察庁・総務省・IPA(情報処理推進機構)などの公開データをもとに、不正アクセスの原因と被害の実態、そして企業がまずやるべき不正アクセス対策5選を、自社で使えるチェックリスト付きで解説します。
- コンテンツの目次
不正アクセスとは?企業が押さえておくべき基本
不正アクセスとは、利用する権限を持たない第三者が、他人のIDやパスワードを使ったり、システムの弱点を突いたりして、コンピューターやネットワークに入り込む行為です。日本では「不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)」で禁止されており、違反すると刑事罰の対象になります。
不正アクセス禁止法で禁止されている行為
警察庁・総務省・経済産業省が毎年公表している統計では、不正アクセスの手口を大きく2つに分けています。
| 手口 | 内容 | 2025年の検挙件数 |
|---|---|---|
| 識別符号窃用型 | 他人のID・パスワードを盗んで、本人になりすましてログインする | 399件(全体の90%以上) |
| セキュリティ・ホール攻撃型 | ソフトウェアや機器の脆弱性(セキュリティ上の欠陥)を突いて侵入する | 8件 |
検挙された事件の9割以上が「ID・パスワードの盗用」です。つまり、攻撃者は壁を壊して入るのではなく、合鍵を手に入れて正面から入ってくるケースが大半だということです。なお、脆弱性を突く攻撃は犯人の特定が難しく検挙につながりにくいため、検挙件数が少ない=被害が少ない、という意味ではありません。
参考:国家公安委員会・総務省・経済産業省 不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和8年3月12日)
不正アクセスとサイバー攻撃・情報漏えいの関係
不正アクセスは、それ自体がゴールではありません。多くの場合、ランサムウェア(データを暗号化して身代金を要求する不正プログラム)や情報窃取の「最初の一歩」として使われます。
警察庁は、攻撃の流れを「侵入 → 拡大 → 流出」の3段階で説明しています。入口から入った攻撃者は、管理者権限を奪い、社内ネットワークを探り回ったうえで重要データやバックアップにたどり着きます。だからこそ、不正アクセス対策は「入口を守る」だけでなく、「入られた後に被害を広げない」視点まで含めて考える必要があります。
数字で見る不正アクセス被害の現状【2026年最新】
不正アクセスの被害は、ここ数年で明らかに増えています。公的機関が公表している最新データを4つ紹介します。
不正アクセスの認知件数は7,190件、前年比34.2%増
2025年に都道府県警察から警察庁へ報告された不正アクセス行為の認知件数は7,190件で、前年(5,358件)から1,832件、約34.2%増加しました。5年前の2021年(1,516件)と比べると、約4.7倍の水準です。
| 年 | 2021年 | 2022年 | 2023年 | 2024年 | 2025年 |
|---|---|---|---|---|---|
| 認知件数 | 1,516件 | 2,200件 | 6,312件 | 5,358件 | 7,190件 |
また、識別符号窃用型の検挙事件で不正に使われたサービスは「社員・会員用等の専用サイト」が122件で最多でした。社内システムや業務用サイトのアカウントが、攻撃者に狙われていることが分かります。
参考:国家公安委員会・総務省・経済産業省 不正アクセス行為の発生状況(令和8年3月12日)
不正アクセスを起点としたランサムウェア被害も過去最多
不正アクセスは、ランサムウェア被害の入口にもなっています。警察庁によると、2026年上半期のランサムウェア被害は123件で半期として過去最多となり、中小企業が約6割を占めました。また、脆弱性探索などの不審なアクセスは前年同期比50.7%増と、攻撃者による入口探しも活発になっています。
「中小企業だから狙われない」という考えは、データの上ではすでに通用しません。ランサムウェアの侵入経路や復旧費用などの詳しいデータは、VPNがランサムウェアに狙われる理由と対策で解説しています。
参考:警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
情報漏えい事故の原因の64.4%が「ウイルス感染・不正アクセス」
東京商工リサーチの調査では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件、漏えい・紛失した人数は3,063万人分(前年比93.1%増)でした。原因別では「ウイルス感染・不正アクセス」が116件で全体の64.4%を占め、最多となっています。
誤送信や紛失といった人為的ミスよりも、外部からの不正アクセスのほうが、件数でも被害規模でも大きな脅威になっているのが現状です。
参考:東京商工リサーチ 2025年「上場企業の個人情報漏えい・紛失事故」調査
IPA「情報セキュリティ10大脅威 2026」
IPAが2026年1月に公表した「情報セキュリティ10大脅威 2026」組織編では、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」でした。ランサム攻撃は11年連続で10大脅威に選ばれています。今回は「AIの利用をめぐるサイバーリスク」が初めて選出され、いきなり3位に入りました。
| 順位 | 組織向けの脅威 |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク(初選出) |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) |
| 10位 | ビジネスメール詐欺 |
参考:IPA(独立行政法人情報処理推進機構) プレス発表「情報セキュリティ10大脅威 2026」を決定
不正アクセスの主な原因と侵入経路
不正アクセスの原因は、大きく分けると次の4つに整理できます。どれも「特殊な攻撃」ではなく、日常の管理の隙を突かれたものです。
VPN機器・OSの脆弱性
テレワークや拠点間接続のために設置したVPN機器は、性質上インターネットに公開されています。修正プログラム(セキュリティパッチ)が適用されていない機器は、攻撃者にとって開いたままの入口です。前述のとおり、2026年上半期のランサムウェア被害の侵入経路は、VPN機器が約5割を占めました。
国家公安委員会などの公表資料でも、VPN機器の脆弱性への対策として、定期的な点検とセキュリティパッチの適用、ソフトウェアのバージョンアップが求められています。VPNが狙われる理由と仕組みについては、ランサムウェア感染経路はVPNが最多。被害を防ぐには?で詳しく解説しています。
ID・パスワードの盗用(なりすまし)
2025年に検挙された識別符号窃用型の不正アクセス399件のうち、ID・パスワードの入手手口は「パスワードの設定・管理の甘さにつけ込んで入手」が84件で最多、次いで「フィッシングサイトから入手」が77件(前年比36件増)でした。
IPAに届け出られた2025年の不正アクセス被害でも、原因の最多は「ID・パスワード管理の不備」です。使い回し・推測されやすいパスワード・偽サイトへの入力が、そのまま攻撃者の合鍵になっています。
参考:2025年「コンピュータウイルス・不正アクセスの届出状況」(ScanNetSecurity)
委託先・取引先を経由した侵入
自社の対策が万全でも、システム保守を任せている委託先や、ネットワークでつながっている取引先のアカウントが突破されれば、そこから入られます。IPAの10大脅威で「サプライチェーンや委託先を狙った攻撃」が2位に入っているのは、こうした被害が後を絶たないためです。委託先が使うアカウントの棚卸しや、契約終了時の削除が見落とされがちなポイントです。
生成AIという新しい漏えい経路
厳密には不正アクセスではありませんが、社員が業務で生成AIに顧客情報や社内資料を入力し、それが外部サービスに送られてしまうリスクも急速に広がっています。会社が把握していないAIツールの利用は「シャドーAI」と呼ばれ、IPAが「AIの利用をめぐるサイバーリスク」を10大脅威の3位に選んだ背景にもなっています。攻撃者による流出と同じく、「社員の操作による流出」も情報漏えい対策の範囲として考えておく必要があります。
不正アクセスで企業が受ける被害|2025年〜2026年の事例
不正アクセスの被害は、情報が漏れるだけでは終わりません。2025年〜2026年に公表された大手企業の事例を見ると、いずれも「正規の入口」から始まり、事業停止にまで発展しています。
| 被害企業 | 侵入の入口 | その後に起きたこと |
|---|---|---|
| 大手飲料メーカー | グループ拠点のネットワーク機器(VPN) | 管理者権限を奪われ、業務時間外を中心に複数サーバーへの侵入と偵察が繰り返された。出荷が停止し、約191万件の個人情報に漏えいのおそれ |
| 大手通販会社 | 業務委託先の管理者アカウント(例外的に多要素認証が未適用) | セキュリティソフトを無効化されたうえでランサムウェア被害。出荷が停止し、事業所向け約59万件・個人向け約13万件など計約74万件の情報が流出 |
参考:LOGISTICS TODAY/ITmedia NEWS(2025年12月12日)
こうした事例から分かる、不正アクセスで企業が負う主なリスクは次の4つです。
1. 情報漏えいと法的責任
個人データの漏えいが一定の条件に当てはまる場合、個人情報保護委員会への報告と本人への通知が義務づけられています。損害賠償請求に発展する可能性もあります。
2. 事業の停止
システムを止めて原因を調べ、二次被害を防ぐ必要があるため、受注・出荷・生産が長期間止まることがあります。2026年上半期のランサムウェア被害でも、1か月未満で復旧できた組織は5割弱にとどまりました。
3. 多額の復旧費用
調査会社への依頼、システムの再構築、顧客対応などで費用がかさみ、総額1,000万円以上かかった組織が約6割にのぼります。
4. 取引先・顧客からの信用失墜
委託元や取引先にまで影響が広がれば、取引停止や新規受注の減少につながります。失った信頼の回復には、復旧費用以上の時間とコストがかかります。
企業がまずやるべき不正アクセス対策5選
警察庁が示す「侵入 → 拡大 → 流出」の流れに、生成AIによる社員の操作ミスを加えると、対策すべきポイントは次の5つに整理できます。順番に手を打つことで、被害の可能性と規模を大きく減らせます。
| 段階 | 対策 | 対策を怠った場合 |
|---|---|---|
| 侵入 | 1. 脆弱性をふさぐ | VPN機器・OSの穴を突かれる |
| 2. なりすましを防ぐ | 盗まれたID・パスワードで入られる | |
| 拡大 | 3. 被害を広げさせない | 権限を奪われ重要システムに届く |
| 流出 | 4. データを持ち出させない | 攻撃者や内部者がデータを持ち出す |
| 5. 生成AIから漏らさない | 社員がAIに機密を入力してしまう |
対策1:脆弱性をふさぐ
攻撃者は、インターネットに公開された機器を自動で探しています。まずは「入口の機器」を最新の状態に保ち、余計な扉を閉じることが不正アクセス対策の出発点です。
・機器・OSを最新に保つ
VPN機器やルーターのファームウェア、サーバーやPCの修正プログラムを速やかに適用します。メーカーの脆弱性情報を定期的に確認する担当者を決めておくと、適用漏れを防げます。
・使っていないアカウントを消す
テスト用・退職者・委託終了後のアカウントは、持ち主がいないため不正利用に気づけません。定期的に棚卸しをして削除します。
・接続元を制限する
VPNやリモートデスクトップに接続できるIPアドレスを絞り、不要なポート(通信の出入口)は閉じます。ファイアウォールの基本はIT用語集「ファイアウォール」で解説しています。
・ログイン試行を制限し、記録する
試行回数に上限を設け、接続ログを保存しておくことで、不審な接続に気づけるようにします。
対策2:なりすましを防ぐ
ID・パスワードが漏れれば、攻撃者は「正規の利用者」として入ってきます。前述の大手通販会社の事例でも、多要素認証を設定していなかった委託先の管理者アカウントが侵入の起点になりました。
Microsoftの研究者による2023年の論文では、多要素認証(パスワードに加えてスマホアプリなどで本人確認する仕組み)を有効にしたアカウントは、侵害リスクが99.22%減少し、パスワードが漏えいしていた場合でも98.56%減少したと報告されています。
参考:Microsoft Research How effective is multifactor authentication at deterring cyberattacks?
・多要素認証を設定する
VPN・クラウドサービス・管理者アカウントから優先して、パスワード以外の確認を追加します。
・パスワードを使い回さない
サービスごとに別のパスワードにし、漏えいが分かったらすぐに変更します。
・委託先のアカウントも管理する
委託先が使うアカウントにも自社と同じルールを適用し、契約終了時には必ず削除します。
・許可した端末だけを接続させる
多要素認証の確認を中継して突破する手口も出てきており、多要素認証だけで安心とは言い切れません。「本人であること」に加えて「会社が許可した端末であること」も確かめる端末認証を組み合わせると、IDが盗まれても入られにくくなります。
対策3:被害を広げさせない
被害が大きくなるのは、入口を突破された後です。警察庁は、攻撃者が侵入後に権限の奪取やセキュリティ対策の無効化を試み、重要データやバックアップを物色すると説明しています。「入られない」だけでなく、「入られても重要なシステムまで届かせない」という考え方で、社内の通り道を絞ります。
・必要な権限だけを与える(最小権限)
社員ごとに、業務に必要なシステムだけにアクセスできるようにします。
・管理者権限を絞る
管理者権限を持つ人と端末を最小限にし、使うときだけ付与します。
・重要システムの手前で確認する
基幹システムやファイルサーバーの前に「関所」を置き、接続のたびに端末と利用者を確認します。
・バックアップを切り離す
バックアップは社内ネットワークから切り離して保管し、暗号化されても復旧できるようにしておきます。
対策4:データを持ち出させない
近年のランサムウェアは、暗号化の前にデータを盗み、「支払わなければ公開する」と脅す二重恐喝(ダブルエクストーション)が主流です。さらにIPAの10大脅威では「内部不正による情報漏えい等」も7位に入っており、外部の攻撃者と内部の人間、両方による「持ち出し」を防ぐ必要があります。IPAの「組織における内部不正防止ガイドライン」も、技術的な管理として持ち出し対策を求めています。
・重要データの置き場所を決める
どこに何があるかを把握し、触れてよい人を決めます。
・コピーやダウンロードを制限する
画面からのコピー、ファイルのダウンロード・アップロード、USBメモリの利用を制限します。
・通信を暗号化する
社外から社内システムへの通信を暗号化し、途中で盗み見られないようにします。
・操作の記録を残す
誰がいつ何にアクセスしたかを記録し、定期的に確認します。
参考:IPA 組織における内部不正防止ガイドライン
対策5:生成AIから漏らさない
生成AIの業務利用を全面的に禁止すると、社員が隠れて無料ツールを使い、かえってリスクが高まることがあります。ルールを決めたうえで、安全に使えるAIを会社が用意するのが現実的な対策です。
・入力してはいけない情報を決める
個人情報・顧客情報・未公開の社内情報など、AIに入力しない情報を明文化します。
・使ってよいツールを決める
会社が認めたAIツールを明示し、それ以外の業務利用を禁止します。
・安全に使えるAIを用意する
入力データが社外に送られない、学習に使われないAI環境を整えます。
・利用状況を確認する
どの部署がどう使っているかを把握し、ルールを定期的に見直します。
【無料ダウンロード】2026年版 不正アクセス対処法5選
5つの不正アクセス対策と、それぞれのチェック項目・被害事例を1冊にまとめた資料を無料で配布しています。社内の検討資料としてご活用ください。
不正アクセス対策の自社セルフチェックリスト
5つの対策について、自社の状況を確認してみましょう。チェックが付かない項目が、優先して取り組むべきところです。
| 対策 | チェック項目 |
|---|---|
| 1. 脆弱性 | □ VPN機器・OSの更新を定期的に確認している |
| □ 使っていないアカウントを削除している | |
| 2. なりすまし | □ VPN・管理者アカウントに多要素認証を設定している |
| □ 許可した端末以外は社内システムに接続できない | |
| 3. 被害拡大 | □ 社員ごとにアクセスできるシステムを絞っている |
| □ 重要システムの手前で接続を確認している | |
| 4. 持ち出し | □ 重要データのコピー・ダウンロードを制限している |
| □ 誰がいつアクセスしたか記録している | |
| 5. 生成AI | □ AIに入力してはいけない情報を決めている |
| □ 社外にデータを送らないAI環境を用意している |
多くの企業でチェックが付きにくいのは、「許可した端末以外は接続できない」「重要システムの手前で接続を確認している」「コピー・ダウンロードを制限している」の3項目です。これらは社内ルールだけでは徹底が難しく、仕組みで補う必要がある領域です。
不正アクセスの被害にあったときの対処手順
どれだけ対策をしても、被害の可能性をゼロにはできません。万が一に備えて、初動の流れを社内で共有しておきましょう。
1. 被害端末をネットワークから切り離す
LANケーブルを抜く、Wi-Fiを切るなどして、被害の拡大を止めます。電源を切るとログなどの調査に必要な情報が失われることがあるため、判断に迷う場合は専門家の指示を仰ぎます。
2. 社内の責任者と関係部署へ報告する
あらかじめ決めておいた連絡体制に沿って、経営層・情報システム担当・法務などに状況を共有します。
3. 被害範囲を調査し、証拠を保全する
いつ・どこから・何にアクセスされたかをログで確認します。社内で難しい場合は、専門の調査会社への依頼を検討します。IPAも不正アクセスに関する相談窓口を設けています。
4. 警察・個人情報保護委員会などへ届け出る
都道府県警察のサイバー犯罪相談窓口へ相談します。個人データの漏えいが「不正の目的をもって行われた漏えい等」などに当たる場合は、個人情報保護委員会への報告(速報は概ね3〜5日以内)と本人への通知が義務づけられています。
5. 原因を取り除き、再発防止策を講じる
侵入経路をふさぎ、パスワードの変更やアカウントの見直しを行ったうえで、本記事の5つの対策に沿って再発防止策を整えます。
参考:IPA 不正アクセス対策特設サイト/個人情報保護委員会 漏えい等報告・本人への通知の義務化について
ルールだけでは防ぎきれない部分は「仕組み」で守る
多要素認証の設定やアカウントの棚卸しは、自社ですぐに始められる不正アクセス対策です。一方で、「許可した端末だけを通す」「コピーやダウンロードを禁止する」「AIに機密を入力させない」といった対策は、社員一人ひとりの注意に頼ると徹底しにくいのが実情です。バルテックでは、こうした領域を仕組みで補う2つの製品を提供しています。
VALTEC SAMANTHA(不正アクセスブロッカー)
1. 認証されたPC・ユーザーだけに、重要なシステムへのアクセスを制限
VALTEC SAMANTHAは、基幹システムやファイルサーバーなど重要なシステムの手前に設置し、許可されたPCとユーザーだけにアクセスを制限する仕組みを構築します。ID・パスワードが流出した場合でも、認証されていない端末からのアクセスを遮断します。
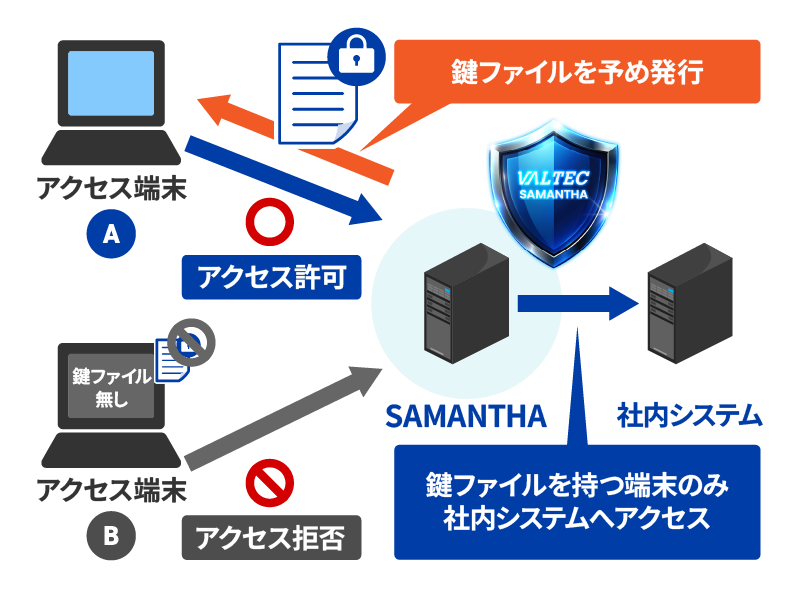
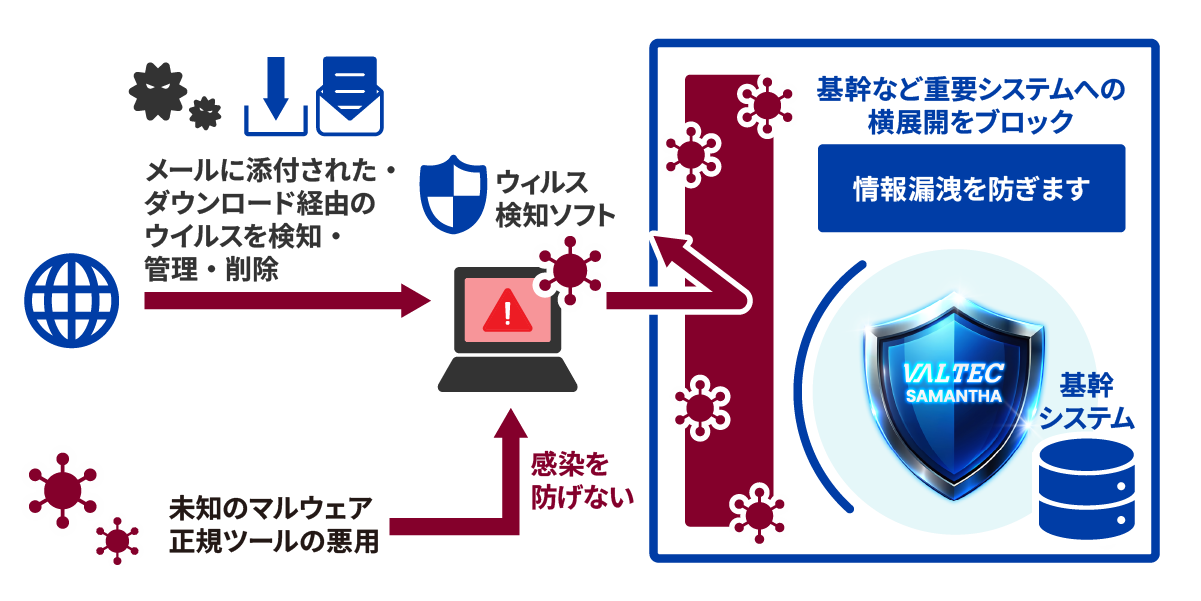
2. 万が一PCが感染しても、被害の広がりを防ぐ
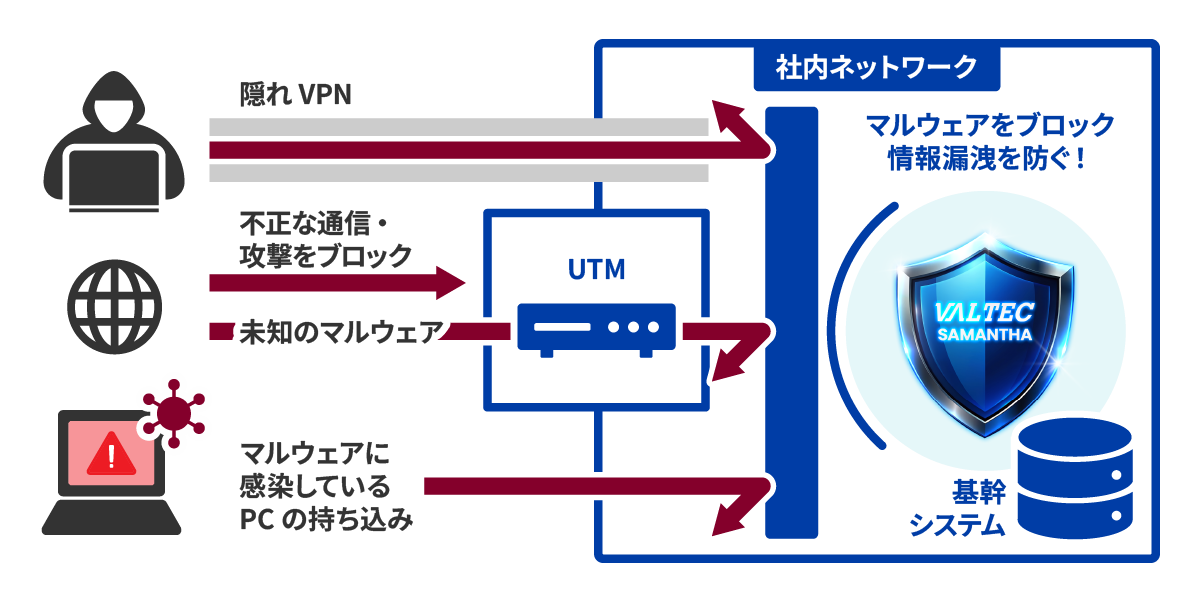
UTMやウイルス対策ソフトが「侵入させない」ための対策であるのに対し、VALTEC SAMANTHAは「侵入されても重要なシステムに到達させない」ための対策です。従業員のPCがマルウェアに感染した場合でも、重要なシステムへのアクセスを制限することで、被害の拡大を抑えます。
▼UTM(ネットワークの入口を守る機器)との違い
▼ウイルス対策ソフトとの違い
3. 既存のVPN環境を活かして段階的に導入
重要なシステムの前段に配置するだけで導入でき、既存のVPN環境を一度に廃止する必要はありません。一部の部門から小さく始め、段階的に対象を広げられます。
資料ダウンロード:https://www.v-warp.com/valtec-samantha/contact_dl/
VALTEC Local AI(完全ローカル型の社内AI検索)
VALTEC Local AIは、外部のインターネットと一切通信しない、完全ローカル型のAIです。社内資料も社員の質問も社内環境で処理されるため、AI経由で機密情報が社外に出ることはありません。対策5の「安全に使えるAIを会社が用意する」を実現します。
・外部と通信しない
資料も質問も社内で処理し、社外のAIサービスには送りません。
・ふだんの言葉で社内資料を検索
PDF・Word・PowerPoint・画像に対応し、マニュアルや過去資料をすぐに探せます。
・根拠の資料とページを表示
回答の元になった資料名とページを示し、根拠のない回答を抑えます。
・導入・運用サポート付き
月額レンタル制で、部署単位での段階的な導入にも対応しています。
不正アクセス対策に関するよくある質問
Q1. 中小企業でも不正アクセス対策は必要ですか?
必要です。2026年上半期に警察庁へ報告されたランサムウェア被害123件のうち、79件(約6割)が中小企業でした。攻撃者はインターネット上の機器を自動で探索しており、企業規模で相手を選んでいるわけではありません。また、取引先である大企業への「踏み台」として狙われるケースもあります。
Q2. 不正アクセス対策は、何から始めればいいですか?
まずは「入口」の対策からです。VPN機器・OSの更新状況の確認、使っていないアカウントの削除、VPNと管理者アカウントへの多要素認証の設定の3つは、費用をかけずに着手できます。そのうえで、本記事のセルフチェックリストでチェックが付かない項目を優先順位の高い順に進めてください。
Q3. 多要素認証を設定すれば不正アクセスは防げますか?
大幅にリスクを下げられますが、万能ではありません。Microsoftの研究では侵害リスクが99.22%減少したと報告されている一方、認証の確認を中継して突破する手口も登場しています。端末認証や最小権限と組み合わせ、突破されても被害を広げない対策を重ねることが大切です。
Q4. 不正アクセスされたかどうかは、どうすれば分かりますか?
普段と違う時間帯や海外からのログイン、身に覚えのないパスワード変更通知、ファイルの急な暗号化や拡張子の変化などが代表的なサインです。大手飲料メーカーの事例でも、偵察は業務時間外を中心に行われていました。接続ログを保存し、定期的に確認する体制を作っておくことが早期発見につながります。
Q5. 不正アクセスの被害にあったら、どこに相談すればいいですか?
都道府県警察のサイバー犯罪相談窓口や、IPAの相談窓口に相談できます。個人データの漏えいが一定の条件に当てはまる場合は、個人情報保護委員会への報告と本人への通知も必要です。まずは被害端末をネットワークから切り離し、社内の責任者に報告してください。
まとめ|不正アクセス対策は「入口・拡大・流出」の順で手を打つ
不正アクセスの認知件数は2025年に7,190件(前年比34.2%増)、ランサムウェア被害は2026年上半期に過去最多の123件と、被害は規模や業種を問わず広がっています。ただし、その多くはVPN機器の脆弱性や盗まれたID・パスワードといった、対策できる「正規の入口」から始まっています。
| 対策 | 自社でまずやること | 仕組みで守る |
|---|---|---|
| 1. 脆弱性をふさぐ | 機器・OSの更新、不要アカウントの削除 | ― |
| 2. なりすましを防ぐ | 多要素認証の設定 | VALTEC SAMANTHA |
| 3. 被害を広げさせない | 権限の棚卸し | |
| 4. データを持ち出させない | 持ち出しルールの策定 | |
| 5. 生成AIから漏らさない | AI利用ルールの策定 | VALTEC Local AI |
まずは自社でできる対策から着手し、ルールだけでは徹底しにくい部分は仕組みで補いましょう。
【無料ダウンロード】2026年版 不正アクセス対処法5選
本記事の内容に加え、各対策のチェック項目や被害事例を図解でまとめています。社内での対策検討や、経営層への説明資料としてご活用ください。
- 特徴1
- 許可されたPCのみ基幹へ接続
- 特徴2
- 人為的ミスの情報漏洩を防止
- 特徴3
- マルウェア感染が基幹システム前にブロック
- 特徴4
- 通信をエンドツーエンドで暗号化
- 特徴5
- コピー・ダウンロードを禁止