ランサムウェアの侵入経路、経営者・士業の最多回答は「不審なメール」 実態はVPN機器が約5割|サイバー攻撃対策の意識調査【2026年】
2026年10月22日
〜 経営者・士業500名調査。ランサムウェアの侵入口を「VPN・リモートデスクトップ」と答えたのは18.6%、4割超が「社内への被害の広がりを防げると思わない」と回答 〜
株式会社バルテック(本社:東京都新宿区)は、全国の会社経営者・役員および士業(弁護士・税理士等)500名を対象に、サイバー攻撃対策に関する意識調査をインターネットで実施しました。本調査は、当社が販売する不正アクセスブロッカー「VALTEC SAMANTHA」(製造:グループ会社のエリアビイジャパン株式会社〔本社:東京都新宿区〕)の企画・販促の一環として実施したものです。
データを暗号化し、元に戻す代わりに身代金を要求するランサムウェア。警察庁が2026年9月に公表した最新の資料によると、2026年上半期(1〜6月)の被害報告件数は123件で、統計を取り始めた2020年下半期以降、半期として過去最多となりました。同資料では、侵入経路の約5割をVPN機器が占め、メールによる感染は少なくなっているとされています。しかし今回の調査で、最も多い侵入経路として「VPN機器」を選んだ経営者・士業は10.6%(約1割)にとどまりました。最多回答は「不審なメールや添付ファイル」(33.0%)で、実態との間に大きなずれがあることが分かりました。
▸社会的背景
独立行政法人情報処理推進機構(IPA)が2026年1月に公表した「情報セキュリティ10大脅威 2026」(同年5月最終更新)の組織編では、「ランサム攻撃による被害」が1位に選ばれています。警察庁「令和7年の犯罪情勢」(2026年2月公表)によると、令和7年中に警察庁に報告された企業・団体等のランサムウェア被害は226件にのぼります。さらに、警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)では、令和8年上半期の被害報告件数は123件となり、統計を取り始めた令和2年下半期以降、半期の件数として過去最多となっています。
▸調査実施理由
サイバー攻撃の手口が巧妙化するなか、侵入を完全に防ぐことは難しくなっており、「侵入されても被害を広げない」備えが求められています。しかし、経営判断を担う人が実際の侵入経路をどう認識し、被害の拡大にどこまで備えているのかを示した一次データは多くありません。本調査はこのギャップを埋めるために実施しました。
本調査では3つの観点を分析しました。①侵入経路の認識(ランサムウェアの侵入口を正しく捉えているか)、②対策と備え(どんな対策をしているか、被害の広がりを防げると思うか)、③士業と経営者の比較(顧客の機密を預かる士業の備え)。
- ランサムウェアの国内で最も多い侵入経路について、警察庁の最新資料で最も多い侵入経路とされる「VPN機器」を選んだ人は10.6%(約1割)、「VPN機器」「リモートデスクトップ」を合わせても18.6%。最多回答は「不審なメールや添付ファイル」(33.0%)で、「分からない」も26.4%。警察庁の最新資料(2026年9月公表)では、侵入経路はVPN機器が約5割を占め、メールによる感染は少なくなっているとされており、認識と実態に大きな差がある。
- PCが1台サイバー攻撃を受けた場合、社内への被害の広がりを「防げると思わない」(あまり防げない+防げない)は41.6%で、「防げると思う」計(33.6%)を上回った。重要なシステムへのアクセス制限を実施しているのは14.2%にとどまる。
- 士業で被害の広がりを「防げると思う」と回答したのは3.1%で、経営者(14.0%)の約4分の1。「分からない」も士業が32.0%と経営者(22.3%)を上回った。
調査結果① ランサムウェアの侵入口を「VPN・リモートデスクトップ」と答えたのは18.6%、最多は「不審なメール」33.0%
●「ランサムウェア(データを暗号化し、元に戻す代わりに身代金を要求するウイルス)の被害について、国内で最も多い侵入経路(攻撃者が社内に入り込む入口)は何だと思いますか。」
【回答内訳】
- VPN機器 10.6%
- リモートデスクトップ 8.0%
- 不審なメールや添付ファイル 33.0%
- Webサイトの閲覧 13.4%
- USBメモリなどの外部記録媒体 8.6%
- 分からない 26.4%
出典:株式会社バルテック調べ(2026年10月、経営者・士業500名、単一回答)
ランサムウェアの国内で最も多い侵入経路として、最も多く選ばれたのは「不審なメールや添付ファイル」(33.0%)でした。「VPN機器」(10.6%)と「リモートデスクトップ」(8.0%)を合わせても18.6%にとどまり、「分からない」(26.4%)を下回りました。警察庁の最新資料で最も多い侵入経路とされる「VPN機器」を選んだ人は10.6%(約1割)でした。
| 選択肢 | 割合 | 人数 |
|---|---|---|
| 不審なメールや添付ファイル | 33.0% | 165名 |
| 分からない | 26.4% | 132名 |
| Webサイトの閲覧 | 13.4% | 67名 |
| VPN機器(社外から社内ネットワークに接続するための機器) | 10.6% | 53名 |
| USBメモリなどの外部記録媒体 | 8.6% | 43名 |
| リモートデスクトップ(社外から社内のPCを遠隔操作する仕組み) | 8.0% | 40名 |
| 「VPN機器」「リモートデスクトップ」計 | 18.6% | 93名 |
実際の侵入口はVPN機器が約5割、選んだ経営者・士業は約1割
では、実際の侵入経路はどうなっているのでしょうか。警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)では、ランサムウェアの被害を受けた組織へのアンケート(有効回答36件)で、侵入経路はVPN機器が18件(50.0%)、リモートデスクトップが9件(25.0%)、その他が9件(25.0%)でした。内訳に「不審メールやその添付ファイル」はありませんでした。
【実際の侵入経路(警察庁発表)】
- VPN機器 50.0%
- リモートデスクトップ 25.0%
- その他 25.0%
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)ランサムウェア被害組織へのアンケート 有効回答36件
【警察庁発表 ランサムウェアの侵入経路】
| 侵入経路 | 令和8年上半期(36件) | 令和3年〜令和7年(485件) |
|---|---|---|
| VPN機器 | 18件(50.0%) | 293件(60.4%) |
| リモートデスクトップ | 9件(25.0%) | 105件(21.6%) |
| 不審メールやその添付ファイル | 内訳になし | 24件(4.9%) |
| その他 | 9件(25.0%) | 63件(13.0%) |
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)統計編「感染経路」より作成。割合は件数から当社で算出。
令和3年〜令和7年の5年間(有効回答485件)で見ても、VPN機器が293件(60.4%)、リモートデスクトップが105件(21.6%)を占め、「不審メールやその添付ファイル」は24件(4.9%)でした。警察庁は、インターネットに露出した箇所から遠隔操作で侵入する手口が多くを占める一方、標的型攻撃メールによる感染は少なくなっているとしています。
警察庁によると、攻撃者は未修正のぜい弱性や漏えいした認証情報等を悪用して組織のネットワークへ侵入するとされています。侵入を完全に防ぐことが難しいなか、侵入されても重要なシステムまで到達させない備えが求められます。
※警察庁の統計と本調査は、調査対象や集計方法が異なります。数値は同一条件での比較ではありません。
VPN機器・リモートデスクトップを選んだのは、会社の規模を問わず約2割
「VPN機器」「リモートデスクトップ」と回答した割合を従業員規模別に見ると、どの規模でも18.0〜21.0%とほぼ同じ水準でした。侵入経路の認識のずれは、会社の大小に関係なく共通しています。
【従業員規模別「VPN機器」「リモートデスクトップ」と回答した割合】
| 従業員規模 | n | VPN機器・リモートデスクトップ計 |
|---|---|---|
| 1〜9人 | 206名 | 18.0%(37名) |
| 10〜49人 | 132名 | 19.7%(26名) |
| 50〜299人 | 65名 | 20.0%(13名) |
| 300人以上 | 62名 | 21.0%(13名) |
| 全体 | 500名 | 18.6%(93名) |
※全体には従業員数「分からない」(35名)を含みます。
本記事の内容を引用・紹介される際は、必ず「株式会社バルテック調べ」と明記し、以下の一次ソースURLへのリンク設定をお願いいたします。プレスリリースサイト等のリンク引用は許諾しておりません。
一次ソースURL:https://www.webjapan.co.jp/blog/security/cyber-security-survey/
調査結果② 41.6%が「社内への被害の広がりを防げると思わない」、重要システムへのアクセス制限は14.2%
●「お勤め先で実施しているサイバー攻撃対策をすべてお選びください。」
【回答内訳(複数回答)】
複数回答/n=492(「分からない」と他の対策を同時に選択した8名を除いて集計)
実施している対策で最も多かったのは「ウイルス対策ソフトの導入」(29.7%)で、次いで「定期的なバックアップ」(24.0%)でした。一方、PCが感染しても被害を広げないための「重要なシステムにアクセスできるPCや人の制限」は14.2%にとどまり、「特に実施していない」(23.2%)を下回りました。
●「もし、お勤め先のPCが1台サイバー攻撃(ウイルス感染や不正アクセスなど)を受けた場合、そこから社内に被害(顧客情報の漏えいや業務の停止など)が広がるのを防げると思いますか。」
【回答内訳】
単一回答/n=500
| 選択肢 | 割合 | 人数 |
|---|---|---|
| 防げると思う | 11.2% | 56名 |
| ある程度防げると思う | 22.4% | 112名 |
| あまり防げないと思う | 24.0% | 120名 |
| 防げないと思う | 17.6% | 88名 |
| 分からない | 24.8% | 124名 |
| 「防げると思わない」計(あまり防げない+防げない) | 41.6% | 208名 |
| 「防げると思う」計(防げる+ある程度防げる) | 33.6% | 168名 |
社内への被害の広がりを「防げると思わない」(あまり防げないと思う+防げないと思う)と回答した人は41.6%で、「防げると思う」計(33.6%)を8.0ポイント上回りました。また、「分からない」も24.8%にのぼり、自社がどこまで被害を抑えられるのかを判断できていない人も少なくありません。
規模が小さいほど「防げる」と思えない
従業員規模別に見ると、「防げると思う」計は300人以上で50.0%だったのに対し、1〜9人では29.1%でした。会社の規模が小さいほど、被害の広がりを防ぐ自信が低い傾向が見られます。小規模な企業・事務所では、セキュリティの専任者や対策に充てる予算が限られることが背景にある可能性がありますが、本調査だけで原因を特定することはできません。
【従業員規模別 被害の広がりを防げると思うか】
| 従業員規模 | n | 「防げると思う」計 | 「防げると思わない」計 | 分からない |
|---|---|---|---|---|
| 1〜9人 | 206名 | 29.1%(60名) | 43.7%(90名) | 27.2%(56名) |
| 10〜49人 | 132名 | 37.9%(50名) | 46.2%(61名) | 15.9%(21名) |
| 50〜299人 | 65名 | 38.5%(25名) | 43.1%(28名) | 18.5%(12名) |
| 300人以上 | 62名 | 50.0%(31名) | 32.3%(20名) | 17.7%(11名) |
| 全体 | 500名 | 33.6%(168名) | 41.6%(208名) | 24.8%(124名) |
※全体には従業員数「分からない」(35名)を含みます。50〜299人・300人以上は母数が小さいため、解釈には注意が必要です。
💡 「侵入されても被害を広げない」対策を検討されていますか?
具体的な製品情報は、ページ下部の製品紹介をご覧ください。 資料ダウンロードはこちら
調査結果③ 顧客の機密を預かる士業、被害の広がりを「防げると思う」は3.1%
調査結果②の「被害の広がりを防げると思うか」を、経営者と士業で比較しました。
【職業別 被害の広がりを防げると思うか】
| 回答 | 経営者(n=372) | 士業(n=128) |
|---|---|---|
| 防げると思う | 14.0%(52名) | 3.1%(4名) |
| ある程度防げると思う | 23.4%(87名) | 19.5%(25名) |
| あまり防げないと思う | 22.6%(84名) | 28.1%(36名) |
| 防げないと思う | 17.7%(66名) | 17.2%(22名) |
| 分からない | 22.3%(83名) | 32.0%(41名) |
| 「防げると思う」計 | 37.4% | 22.7% |
※職業による回答の分布の差は統計的に有意です(カイ二乗検定、p<0.01)。
被害の広がりを「防げると思う」と言い切った士業は3.1%で、経営者(14.0%)の約4分の1でした。「防げると思う」計でも士業は22.7%と、経営者(37.4%)を14.7ポイント下回りました。また、士業は「分からない」が32.0%と経営者(22.3%)を9.7ポイント上回り、自事務所の備えを判断できていない人も多く見られました。
📋 調査分析・執筆担当
株式会社バルテック デジタルマーケティングチーム
株式会社バルテックのデジタルマーケティングチームは、不正アクセスブロッカー「VALTEC SAMANTHA」をはじめ、AIカメラやクラウド電話などの企画・販促に携わり、企業・事務所への導入支援を通じて蓄積した現場知見をもとに調査・情報発信を行っている。
本調査は、経営判断を担う人のサイバー攻撃に対する認識と備えの実態を定量的に把握することを目的として企画・実施したものである。
なお、調査の配信・回収は調査会社のアンケートシステムで行い、同社の登録モニターが回答している。設問に自社製品名は含まれていない。
調査サマリー
ランサムウェアの国内で最も多い侵入経路について、経営者・士業の33.0%が「不審なメールや添付ファイル」と回答し、「VPN機器」「リモートデスクトップ」と回答したのは18.6%にとどまった(警察庁の最新資料では、侵入経路はVPN機器が約5割を占め、メールによる感染は少なくなっているとされる)。PCが1台サイバー攻撃を受けた場合に社内への被害の広がりを「防げると思わない」は41.6%で、重要なシステムへのアクセス制限を実施しているのは14.2%だった(株式会社バルテック調査・2026年10月・n=500)。
調査概要
| 項目 | 内容 |
|---|---|
| 調査名 | 新たなリスク時代に求められる対策 経営者・士業の意識調査 |
| 調査対象 | 全国の会社経営者・役員、および士業(弁護士・税理士等の法務・経営の専門職)500名 |
| 調査方法 | インターネット調査(調査会社の登録モニターを対象) |
| 対象者の条件 | モニターの登録属性で職業(会社経営〔経営者・役員〕、専門職〔弁護士・税理士等の法務経営の専門職〕)を指定 |
| 有効回答数 | 500件(会社経営者・役員 372名、士業 128名) |
| 調査期間 | 2026年10月16日 |
※本調査はインターネットモニターによる回答であり、インターネット非利用層は含まれません。回答者の約4割(41.2%)は従業員数9人以下の会社・事務所に所属しています。回答は自己申告に基づくものであり、実際の対策状況や防御力を評価したものではありません。構成比は小数点第2位を四捨五入しているため、合計が100%にならない場合があります。複数回答の設問では、各選択肢の割合の合計が100%を超えます。
「侵入されても被害を広げない」不正アクセスブロッカー「VALTEC SAMANTHA」
●不正アクセスブロッカー「VALTEC SAMANTHA(バルテック サマンサ)」(販売:株式会社バルテック/製造:エリアビイジャパン株式会社)
製品詳細ページ:https://www.v-warp.com/valtec-samantha/
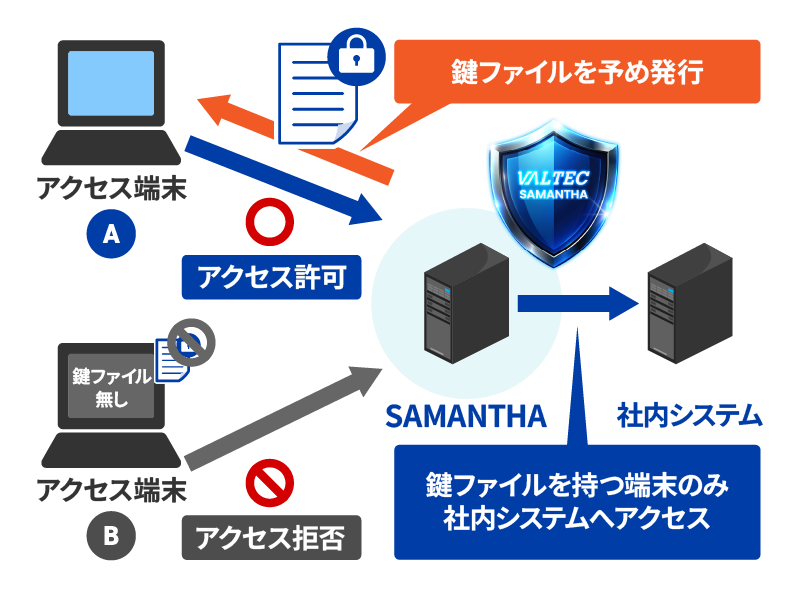
1. 認証されたPC・ユーザーだけに、重要なシステムへのアクセスを制限
VALTEC SAMANTHAは、基幹システムやファイルサーバーなど重要なシステムの手前に設置するゲートウェイです。
鍵ファイルで認証された接続端末からのみ、隔離された仮想OSからの画面転送で重要なシステムにアクセスします。
ID・パスワードを利用せず、鍵ファイルを持たない端末からは接続できない、強固な認証システムを提供します。
2. 万が一PCが感染しても、被害の広がりを防ぐ
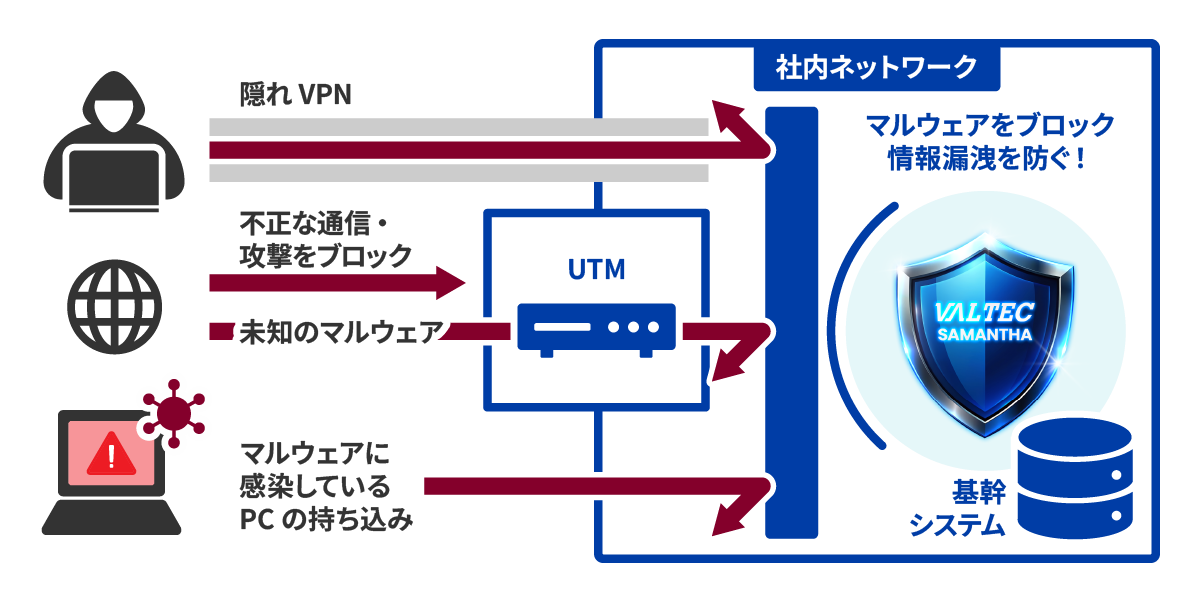
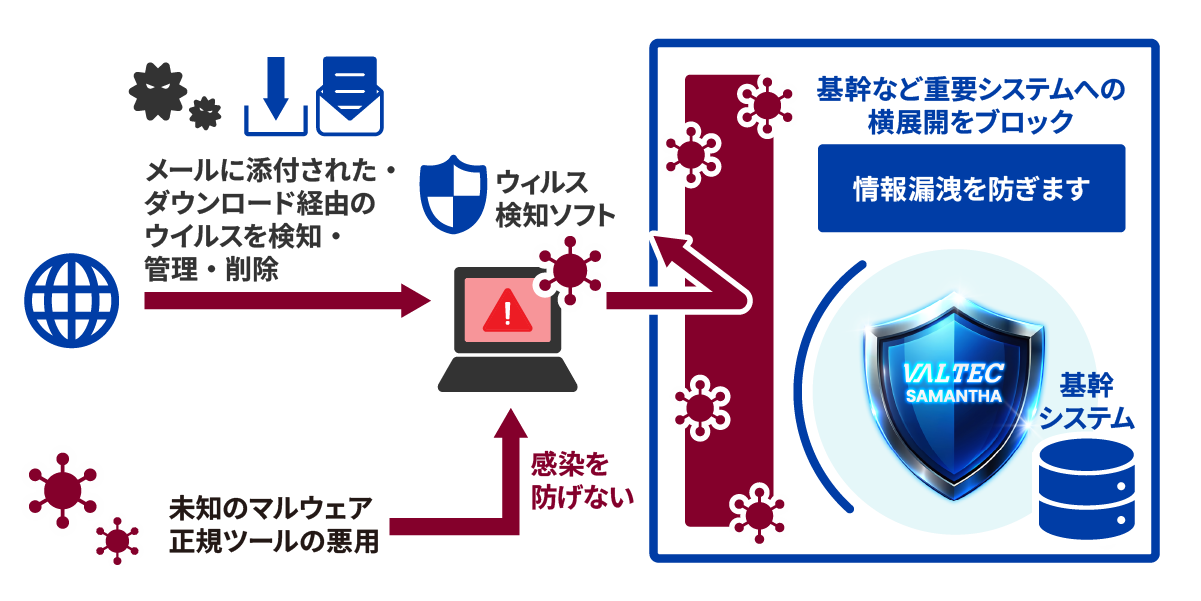
UTMやウイルス対策ソフトが「侵入させない」ための対策であるのに対し、VALTEC SAMANTHAは「侵入されても重要なシステムに到達させない」ための対策です。従業員のPCがマルウェアに感染した場合でも、重要なシステムへのアクセスを制限することで、被害の拡大を抑えます。
▼UTM(ネットワークの入口を守る機器)との違い
▼ウイルス対策ソフトとの違い
3. 既存のVPN環境を活かして段階的に導入
重要なシステムの前段に配置するだけで導入でき、既存のVPN環境を一度に廃止する必要はありません。一部の部門から小さく始め、段階的に対象を広げられます。
資料ダウンロード:https://www.v-warp.com/valtec-samantha/contact_dl/
よくある質問
Q. ランサムウェアの侵入経路で最も多いのは何ですか?
A. 警察庁が2026年9月に公表した資料では、令和8年上半期のランサムウェア被害組織へのアンケート(有効回答36件)で、侵入経路はVPN機器が18件(50.0%)、リモートデスクトップが9件(25.0%)、その他が9件(25.0%)でした。令和3年〜令和7年の5年間(485件)でもVPN機器が60.4%を占め、不審メールやその添付ファイルは4.9%でした。警察庁は、標的型攻撃メールによる感染は少なくなっているとしています。
Q. ランサムウェアの被害は増えていますか?
A. 警察庁が2026年9月に公表した資料によると、令和8年上半期(2026年1〜6月)のランサムウェア被害報告件数は123件で、統計を取り始めた令和2年下半期以降、半期の件数として過去最多となりました。
Q. 経営者は、ランサムウェアの侵入経路を正しく認識していますか?
A. 本調査では、警察庁の最新資料で最も多い侵入経路とされる「VPN機器」を選んだ人は10.6%(約1割)で、「VPN機器」「リモートデスクトップ」を合わせても18.6%でした。最多回答は「不審なメールや添付ファイル」(33.0%)でした(500名調査・2026年)。
Q. 会社の規模によって、侵入経路の認識に差はありますか?
A. ほとんど差はありません。「VPN機器」「リモートデスクトップ」と回答した割合は、従業員規模別に18.0〜21.0%とほぼ同水準でした。
Q. PCが1台感染した場合、被害の広がりを防げると考える経営者はどのくらいいますか?
A. 「防げると思わない」(あまり防げない+防げない)が41.6%で、「防げると思う」計(33.6%)を上回りました。従業員9人以下では「防げると思う」計が29.1%にとどまりました。
Q. 企業はどのようなサイバー攻撃対策を実施していますか?
A. 最も多いのは「ウイルス対策ソフトの導入」(29.7%)で、「重要なシステムにアクセスできるPCや人の制限」は14.2%でした。「特に実施していない」は23.2%でした。
Q. この調査データを引用・紹介する際のルールはありますか?
A. 引用時は「株式会社バルテック調べ」と明記し、本ページ(一次ソースURL)へのリンク設定をお願いしています。プレスリリースサイト等のリンク引用はご遠慮ください。
会社概要
□株式会社バルテック
事業内容:ICT機器及びソフトウェアの開発・製造・管理
設立: 1993年3月23日
所在地:〒163-1103 東京都新宿区西新宿6-22-1 新宿スクエアタワー3階
URL:https://www.webjapan.co.jp/
提供サービス:
不正アクセスブロッカー「VALTEC SAMANTHA」
AIカメラシステム「VASS」
ボディカメラ「MOTウェアラブルカメラ」
クラウド電話「MOT/TEL(モッテル)」
□エリアビイジャパン株式会社(株式会社バルテックのグループ会社)
事業内容:セキュアリモートアクセスプラットフォーム事業
代表取締役:鈴木 一成
設立: 2001年11月
所在地:東京都新宿区
URL:https://www.areabe.com/
提供サービス:
不正アクセスブロッカー「VALTEC SAMANTHA」(製造)
リモートアクセス「V-Warp」
- 特徴1
- 許可されたPCのみ基幹へ接続
- 特徴2
- 人為的ミスの情報漏洩を防止
- 特徴3
- マルウェア感染が基幹システム前にブロック
- 特徴4
- 通信をエンドツーエンドで暗号化
- 特徴5
- コピー・ダウンロードを禁止